FAST Consulting Company
Responsables analysant les actifs, les risques et les mesures d’un système de management de la sécurité de l’information ISO/IEC 27001
ISO/IEC 27001Mise à jour : 23/07/2026
Systèmes de management

Mise en place d’un système de management de la sécurité de l’information selon ISO/IEC 27001

FAST Consulting accompagne votre organisme dans la protection de ses informations sensibles, la maîtrise des risques et la mise en place d’un SMSI selon ISO/IEC 27001.

La sécurité de l’information ne concerne pas uniquement les systèmes informatiques. Elle repose sur une gouvernance cohérente des risques numériques, humains, physiques et organisationnels susceptibles d’affecter les informations détenues, traitées ou échangées par l’organisme.

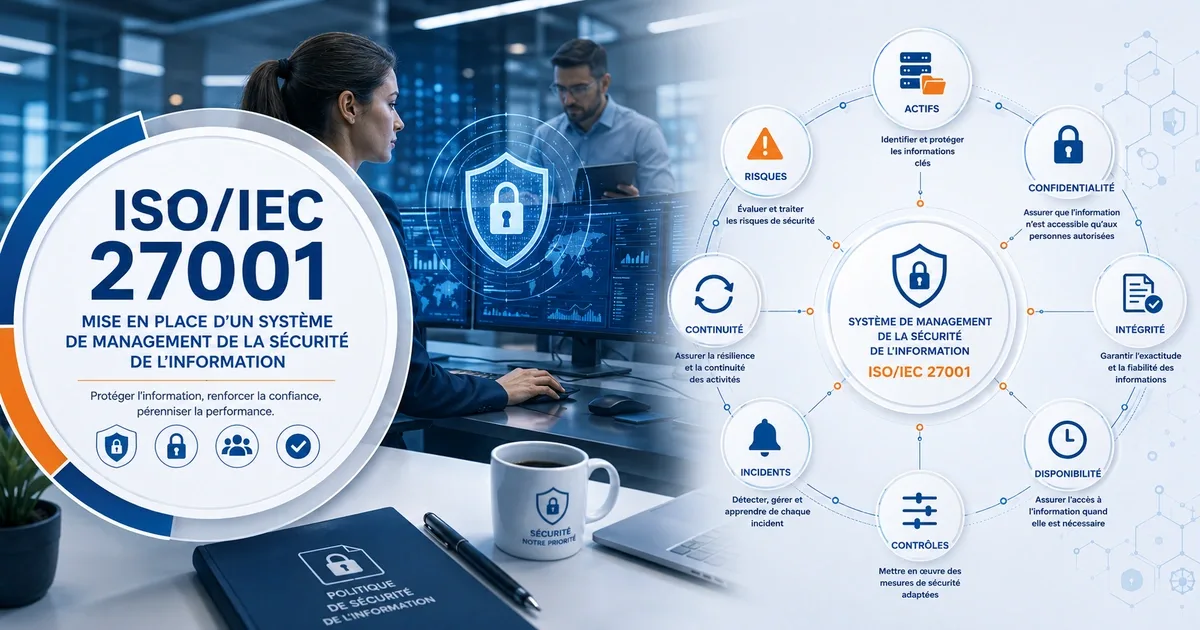
L’intervention porte notamment sur le contexte, les parties intéressées, le périmètre du système de management de la sécurité de l’information et l’identification des actifs informationnels. Elle examine les risques susceptibles d’affecter la confidentialité, l’intégrité et la disponibilité des informations, ainsi que les conséquences possibles pour les activités, les clients, les partenaires et les obligations applicables.

L’analyse couvre également les responsabilités, les accès, les compétences, les fournisseurs, les locaux, les équipements, les services numériques, la gestion des incidents et la continuité des activités. Les mesures de sécurité existantes sont évaluées au regard des risques afin de vérifier leur pertinence, leur cohérence et leur efficacité.

À partir de cette analyse, FAST Consulting accompagne l’organisme dans la construction ou l’amélioration d’un SMSI adapté à ses activités, à ses technologies et à son niveau de maturité. Les priorités retenues sont traduites en mesures de traitement, responsabilités, ressources, échéances et modalités de surveillance clairement définies.

Objectif du service

Ce service offre à l’organisme un cadre structuré pour protéger les informations importantes, maîtriser les risques associés et mettre en place un système de management de la sécurité de l’information adapté à ses enjeux.

Selon le périmètre retenu, l’intervention vise notamment à :

  • analyser le contexte, les enjeux et les parties intéressées pertinentes ;
  • définir le périmètre du SMSI et ses interfaces avec les autres activités ;
  • identifier les informations, systèmes, services, équipements et autres actifs concernés ;
  • définir les responsabilités relatives à la sécurité de l’information ;
  • établir une méthode d’appréciation et de traitement des risques ;
  • analyser les risques portant sur la confidentialité, l’intégrité et la disponibilité ;
  • déterminer les mesures de sécurité nécessaires et proportionnées ;
  • établir la déclaration d’applicabilité ;
  • formaliser la politique et les objectifs de sécurité de l’information ;
  • renforcer la gestion des accès, des identités et des habilitations ;
  • maîtriser les risques liés au personnel, aux fournisseurs et aux services externalisés ;
  • améliorer la sécurité physique, technique et organisationnelle ;
  • structurer la détection, le signalement et le traitement des incidents ;
  • intégrer les exigences de sécurité dans la continuité des activités ;
  • organiser la surveillance, les audits internes et la revue de direction ;
  • préparer l’organisme à la certification ISO/IEC 27001.

La finalité est de construire un dispositif cohérent permettant de prévenir les incidents, de réduire les risques et de maintenir un niveau de sécurité adapté aux besoins de l’organisme.

Public cible

e service s’adresse aux organismes qui traitent des informations sensibles, dépendent fortement de services numériques ou souhaitent renforcer la confiance de leurs clients et partenaires.

Il concerne notamment :

  • les entreprises de services numériques et technologiques ;
  • les éditeurs de logiciels et fournisseurs de solutions SaaS ;
  • les organismes utilisant des services cloud ou externalisés ;
  • les banques, assurances et institutions financières ;
  • les établissements de santé ;
  • les administrations et établissements publics ;
  • les établissements d’enseignement et de recherche ;
  • les opérateurs d’infrastructures ou de services critiques ;
  • les entreprises industrielles disposant de systèmes connectés ;
  • les centres de données et prestataires d’hébergement ;
  • les centres d’appels et prestataires de services externalisés ;
  • les organismes traitant des données personnelles ou confidentielles ;
  • les entreprises préparant une certification ISO/IEC 27001 ;
  • les organismes déjà certifiés souhaitant améliorer ou faire évoluer leur SMSI.

Les principaux acteurs concernés sont :

  • la direction générale ;
  • la direction des systèmes d’information ;
  • le responsable de la sécurité des systèmes d’information ;
  • les responsables cybersécurité et infrastructure ;
  • les responsables risques, conformité et protection des données ;
  • les responsables des ressources humaines ;
  • les responsables des achats et fournisseurs ;
  • les responsables de la continuité d’activité ;
  • les propriétaires d’actifs et pilotes de processus ;
  • les auditeurs internes ;
  • les utilisateurs concernés par le périmètre du SMSI.

Notre démarche

La démarche proposée repose sur une analyse concrète des activités, des informations, des systèmes, des pratiques et des mesures de sécurité existantes. Elle est adaptée au périmètre retenu, au niveau de risque et à la maturité de l’organisme.

Elle comprend notamment les étapes suivantes :

  • Cadrer la mission
    Définir les enjeux, le périmètre, les activités, les sites, les systèmes concernés et les résultats attendus.
  • Réaliser le diagnostic initial
    Examiner l’organisation, les pratiques, les documents et les mesures existantes afin d’identifier les écarts et les priorités.
  • Analyser le contexte et les parties intéressées
    Identifier les exigences légales, réglementaires, contractuelles et celles des clients ou partenaires.
  • Identifier les actifs informationnels
    Recenser et classer les informations, systèmes, applications, équipements, services, personnes et fournisseurs concernés.
  • Apprécier les risques
    Identifier les menaces, vulnérabilités, conséquences et niveaux de risque affectant la confidentialité, l’intégrité et la disponibilité.
  • Définir le traitement des risques
    Sélectionner les mesures appropriées, formaliser le plan de traitement et établir la déclaration d’applicabilité.
  • Structurer la gouvernance du SMSI
    Définir la politique, les objectifs, les responsabilités, les règles, les indicateurs et les modalités de surveillance.
  • Déployer les mesures de sécurité
    Accompagner la mise en œuvre des mesures organisationnelles, humaines, physiques et technologiques retenues.
  • Organiser la gestion des incidents et la continuité
    Structurer la détection, le signalement, l’analyse, le traitement et le retour d’expérience.
  • Évaluer et préparer la certification
    Suivre les performances, réaliser les audits internes, préparer la revue de direction et traiter les écarts avant l’évaluation externe.

Cette approche permet de relier les mesures de sécurité aux risques réels de l’organisme et d’éviter l’application de contrôles génériques sans justification.

Livrables fournis

À l’issue de l’intervention, FAST Consulting Company remet à l’organisme des livrables clairs, structurés et directement exploitables. Leur contenu est adapté au périmètre du SMSI, aux actifs concernés, aux risques identifiés et au niveau de maturité de l’organisme.

Les livrables peuvent notamment comprendre :

  • une synthèse de positionnement au regard d’ISO/IEC 27001 ;
  • une analyse des écarts et des risques prioritaires ;
  • une feuille de route de mise en place du SMSI ;
  • une analyse du contexte et des parties intéressées ;
  • une proposition de périmètre du SMSI ;
  • un inventaire et une classification des actifs informationnels ;
  • une méthode et une matrice d’appréciation des risques ;
  • un plan de traitement des risques ;
  • une déclaration d’applicabilité ;
  • une politique et des objectifs de sécurité de l’information ;
  • les supports essentiels de gouvernance, de maîtrise et de suivi ;
  • des outils de gestion des accès, fournisseurs, incidents et changements ;
  • des indicateurs et tableaux de bord du SMSI ;
  • un programme et des supports d’audit interne ;
  • un support structuré de revue de direction ;
  • un plan de préparation à la certification ISO/IEC 27001.

La nature et le niveau de détail des livrables sont définis avec le client afin de garantir leur pertinence, leur simplicité d’utilisation et leur intégration effective dans le fonctionnement de l’organisme.

Résultats attendus

L’accompagnement vise à permettre à l’organisme de disposer d’un système de management de la sécurité de l’information structuré, maîtrisé et proportionné à ses risques.

Selon le périmètre retenu, les principaux résultats attendus sont notamment :

  • un périmètre du SMSI clairement défini ;
  • une meilleure connaissance des actifs informationnels importants ;
  • des risques de sécurité identifiés, évalués et hiérarchisés ;
  • des responsabilités et autorités mieux définies ;
  • des mesures de sécurité mieux alignées avec les risques ;
  • une gestion plus rigoureuse des accès et des habilitations ;
  • une meilleure maîtrise des fournisseurs et services externalisés ;
  • une sensibilisation renforcée des utilisateurs ;
  • une sécurité physique et technologique mieux organisée ;
  • une gestion plus structurée des incidents de sécurité ;
  • une meilleure prise en compte de la continuité des activités ;
  • des indicateurs et mécanismes de surveillance plus pertinents ;
  • des audits internes et une revue de direction mieux organisés ;
  • une capacité renforcée à démontrer la maîtrise des risques ;
  • une préparation plus solide à la certification ISO/IEC 27001 ;
  • une confiance renforcée des clients, partenaires et autres parties intéressées.

Les résultats obtenus dépendent du périmètre retenu, du niveau de maturité initial, des risques identifiés et de l’implication de l’organisme dans la mise en œuvre des actions.

Pourquoi choisir FAST Consulting Company ?

FAST Consulting Company propose un accompagnement structuré, pratique et adapté aux réalités de chaque organisme. Notre démarche ne consiste pas à appliquer une liste standard de mesures techniques, mais à construire un SMSI cohérent avec les activités, les informations, les risques et les ressources disponibles.